


Tu te demandes si les années que tu passes, ou passeras, à étudier la cybersécurité risquent de devenir inutiles face aux modèles d’intelligence artificielle. Réponse courte : non.
En revanche, l’IA transforme déjà le travail quotidien des défenseurs.
Un expert cyber protège les systèmes et les données, détecte les intrusions, répond aux incidents et audite les architectures. C’est précisément sur ces tâches que l’IA arrive en premier, avec le tri des alertes et l’analyse de journaux.
En 2026, elle est intégrée aux outils des grands éditeurs de sécurité, et les attaquants s’en servent aussi. Pour ton avenir, la vraie question porte sur ce qu’elle laisse à l’humain : ses usages concrets, ses angles morts, son usage offensif et les compétences à construire.
Comment les experts en cybersécurité utilisent-ils déjà l’IA au quotidien ?
Sur le terrain, l’IA sert surtout d’accélérateur d’analyse : elle filtre et résume les données bien plus vite qu’un humain. Mais ce sont les analystes, les ingénieurs et les pentesteurs qui prennent les décisions.
Au SOC : trier les alertes et accélérer l’investigation
Le SOC (Security Operations Center) est le centre opérationnel de sécurité qui surveille le système d’information en continu. Il repose sur deux briques :
- le SIEM centralise les journaux d’événements de tout le SI et les corrèle entre eux ;
- l’EDR surveille chaque poste et chaque serveur pour repérer les comportements malveillants.
L’IA y joue trois rôles distincts.
- Détection comportementale. Le modèle apprend le fonctionnement « normal » d’un réseau, puis signale les écarts, même sans signature d’attaque connue. Par exemple, si un compte comptable télécharge 40 Go à 3 h du matin, l’alerte remonte. C’est l’approche de Darktrace.
- Copilotes d’investigation en langage naturel. L’analyste leur demande de résumer un incident, de rédiger une requête de chasse ou d’expliquer un script PowerShell obfusqué (volontairement rendu illisible). Exemples : Microsoft Security Copilot et CrowdStrike Charlotte AI.
- Plateformes SOC pilotées par l’IA. Elles regroupent des milliers d’alertes en quelques incidents priorisés, comme Palo Alto Networks Cortex XSIAM ou Google Security Operations.
Quel que soit l’outil, l’analyste garde la main : c’est lui qui valide la gravité et décide de l’escalade.
En réponse à incident et en pentest : automatiser sans déléguer la décision
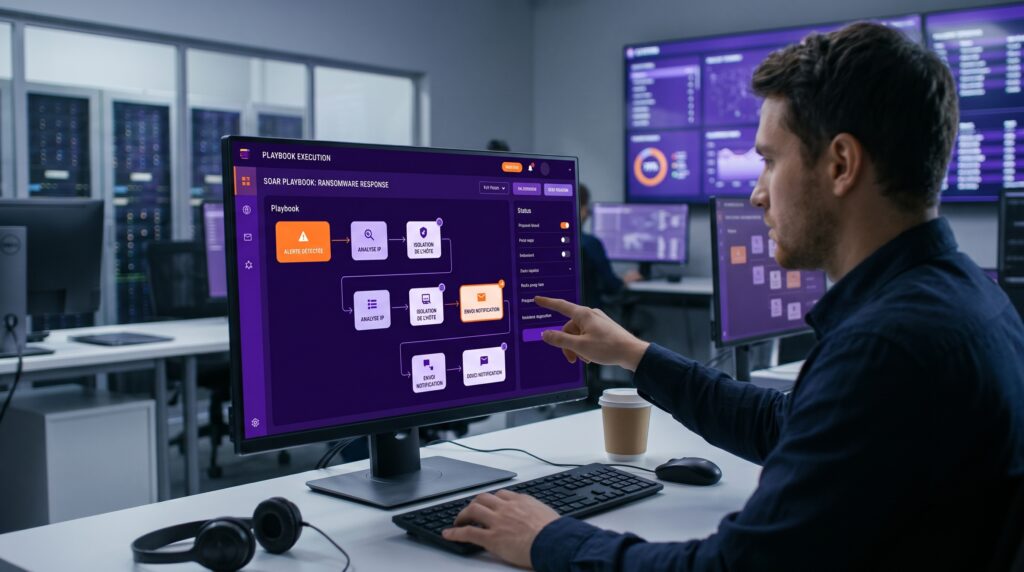
Une plateforme SOAR (orchestration, automatisation et réponse) exécute des scénarios prédéfinis, appelés « playbooks ». Face à un poste compromis, le playbook l’isole du réseau, bloque l’adresse IP malveillante sur le pare-feu et prépare le rapport d’incident, sans attendre une intervention manuelle.
Mais c’est l’expert qui écrit les règles, fixe les seuils de déclenchement et assume les conséquences d’un blocage injustifié.
En test d’intrusion, l’IA accélère la reconnaissance, l’OSINT (renseignement en sources ouvertes) et la lecture de code. Les failles de logique métier lui échappent pourtant.
Contourner une étape de validation de paiement en rejouant une requête dans le désordre suppose de comprendre comment l’application fonctionne. Ça reste le travail du pentesteur.
Ce que l’IA ne sait pas faire à la place d’un expert cyber
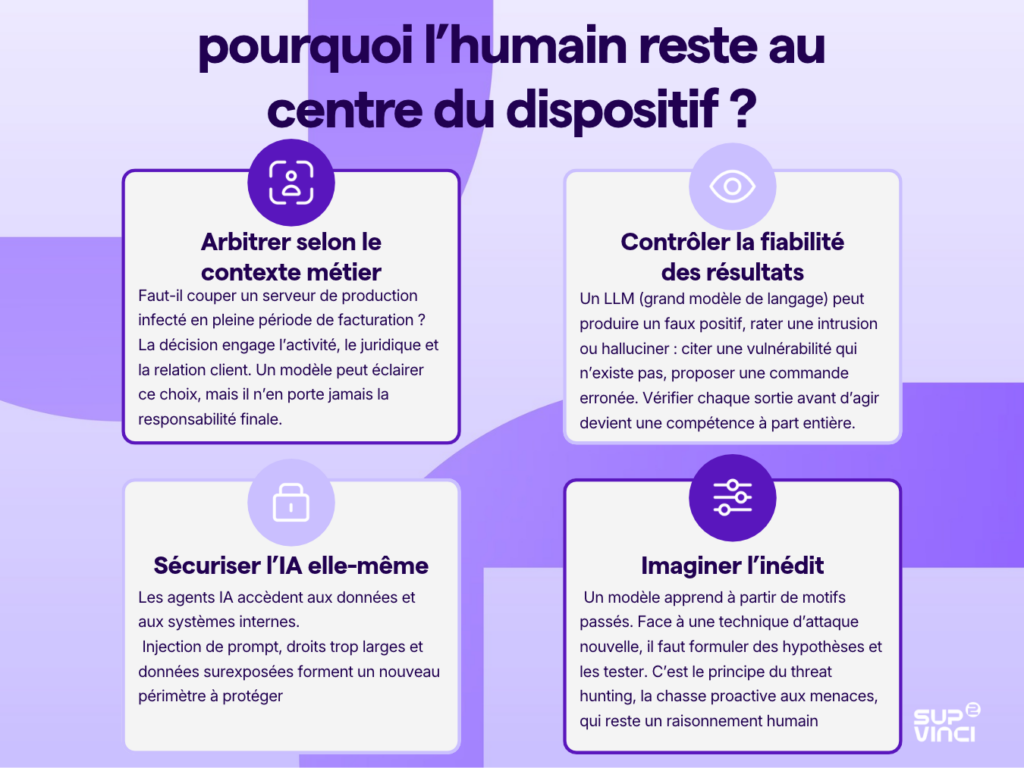
L’IA ne remplace pas l’expert cyber parce qu’elle ne porte aucune responsabilité et ne saisit pas le contexte de l’entreprise.
Elle se trompe aussi, et elle ouvre elle-même une nouvelle surface d’attaque. Voilà pourquoi l’humain reste au centre du dispositif.
Pourquoi l’IA des attaquants rend-elle les experts plus nécessaires ?
Les cybercriminels utilisent eux aussi l’IA, pour industrialiser leurs attaques. Face à des menaces produites en partie par des machines, il faut des humains capables de les comprendre et de les contrer.
C’est ce qui rend les profils qualifiés nécessaires et entretient la demande dans les métiers de la cybersécurité.
Près des trois quarts des répondants estiment que l’IA renforce considérablement les capacités des cybercriminels (otrs.com, rapport The State of SMB IT for 2026). Concrètement, ça donne :
- un phishing sans faute, personnalisé à partir du profil LinkedIn de la cible ;
- un deepfake vocal du dirigeant qui réclame un virement urgent au service comptable ;
- un malware qui se réécrit à chaque exécution pour échapper aux signatures.
Selon la même source, 63 % des répondants jugent les menaces générées par l’IA plus difficiles à identifier.
Conséquence directe : les règles de détection figées vieillissent vite. Des humains qui comprennent ce qu’ils détectent doivent les réviser en continu.
Pour répondre, il faut connaître les techniques adverses. Le référentiel MITRE ATT&CK cartographie les tactiques et techniques des attaquants.
L’expert s’en sert pour ajuster ses détections, rejouer des attaques réalistes en Red Team et former les utilisateurs aux scénarios qu’ils risquent vraiment de croiser.
Quels métiers et compétences cyber l’IA va-t-elle faire émerger ?
L’IA pousse les métiers cyber vers des profils hybrides, qui mêlent sécurité, data et compréhension des modèles. Les rôles existants se recentrent sur l’analyse et la décision, pendant que de nouvelles spécialités apparaissent.
Pour toi, l’enjeu consiste à bâtir un socle solide et à prouver ce que tu sais faire.
Selon Ivanti (2026), 59 % des professionnels de sécurité interrogés anticipent une hausse de la demande en compétences hybrides d’ici trois à cinq ans. Trois exemples de profils : analyste sécurité spécialisé IA, ingénieur ML en sécurité, expert en gouvernance de l’IA.
Les rôles existants se déplacent plus qu’ils ne disparaissent :
| Rôle | Hier | Avec l’IA |
|---|---|---|
| Analyste SOC | Tri manuel des alertes | Investigation et validation des incidents |
| Pentesteur | Reconnaissance et scans répétitifs | Scénarios complexes, logique métier |
| Profil GRC (gouvernance, risques, conformité) | Politiques de sécurité classiques | Encadrement des usages de l’IA en entreprise |
Le socle à construire reste technique, et le Bachelor Cloud, Réseaux et Cybersécurité, dont les deux premières années sont communes avec le bachelor data, en pose les bases :
- réseaux, Linux, systèmes ;
- scripting Python ;
- compréhension du machine learning et de ses biais ;
- anglais technique.
Ce qui fait la différence ensuite, c’est la preuve. Des labs documentés, des CTF (compétitions de hacking éthique), des certifications informatiques indispensables et un portfolio technique pèsent plus qu’une liste de compétences sur un CV.
C’est le profil d’expert technologique augmenté que visent les mastères en informatique de Sup de Vinci : quelqu’un qui conçoit, orchestre, sécurise et pilote, plutôt que d’exécuter ce que propose l’outil.
Formation Bac+5
Mastère Cybersécurité et IA
Accessible après un Bac+3, en alternance ou en initial avec 60 jours de stage par an. Il délivre un titre RNCP niveau 7 (n°40165) et il est labellisé SecNumedu par l’ANSSI.
Au programme : machine learning appliqué à la cyber, outils IA de détection (EDR, SIEM), Red Team et Blue Team, forensique.
Côté résultats, la formation affiche 94,2 % d’obtention en 2025 et 91 % d’insertion globale à six mois (87 % dans le métier visé). Que tu suives le Mastère cybersécurité Paris, Rennes, Bordeaux ou Nantes, la certification Certified Ethical Hacker est incluse au programme, avec des certifications optionnelles comme CompTIA Security+ ou Splunk.
Tes questions avant de te lancer dans la cybersécurité
Oui, au moins en scripting Python et Bash (Python est souvent conseillé comme premier langage de programmation). Tu n’as pas besoin du niveau d’un développeur, mais tu dois savoir automatiser une tâche, lire un script suspect et vérifier le code proposé par une IA. Sans cette base, tu ne peux pas repérer une commande erronée générée par un copilote.
Oui. Chez Sup de Vinci, le Bachelor 1 ne demande aucun prérequis en informatique, seulement de l’appétence et un projet. L’admission se fait sans concours et hors Parcoursup.
Les années Bachelor 1-2 posent les fondamentaux : systèmes, réseaux, développement, data et premiers usages responsables de l’IA. Tu te spécialises ensuite en troisième année du Bachelor Cloud, Réseaux et Cybersécurité, en initial ou en alternance, par exemple en Bachelor cybersécurité à Nantes.
Côté salaire en cybersécurité, un analyste SOC junior démarre entre 40 000 et 48 000 € brut par an, et un pentesteur junior entre 42 000 et 50 000 €.
Avec l’expérience, un analyste SOC confirmé ou senior vise 50 000 à 80 000 € brut par an.
Sommaire
- Comment les experts en cybersécurité utilisent-ils déjà l’IA au quotidien ?
- Ce que l’IA ne sait pas faire à la place d’un expert cyber
- Pourquoi l’IA des attaquants rend-elle les experts plus nécessaires ?
- Quels métiers et compétences cyber l’IA va-t-elle faire émerger ?
- Tes questions avant de te lancer dans la cybersécurité


